Articulos Recientes
-
▼
2014
(34)
- ▼ septiembre 2014 (6)
- ► agosto 2014 (8)
- ► julio 2014 (2)
- ► febrero 2014 (10)
- ► enero 2014 (8)
-
►
2013
(66)
- ► diciembre 2013 (1)
- ► noviembre 2013 (7)
- ► octubre 2013 (8)
- ► septiembre 2013 (12)
- ► agosto 2013 (1)
- ► junio 2013 (3)
- ► abril 2013 (19)
-
►
2012
(11)
- ► diciembre 2012 (5)
- ► noviembre 2012 (5)
- ► junio 2012 (1)
-
►
2011
(37)
- ► diciembre 2011 (9)
- ► agosto 2011 (2)
- ► julio 2011 (2)
- ► junio 2011 (4)
- ► abril 2011 (16)
- ► febrero 2011 (1)
-
►
2010
(164)
- ► diciembre 2010 (15)
- ► noviembre 2010 (6)
- ► octubre 2010 (22)
- ► septiembre 2010 (9)
- ► agosto 2010 (25)
- ► julio 2010 (15)
- ► junio 2010 (26)
- ► abril 2010 (15)
- ► marzo 2010 (10)
- ► febrero 2010 (5)
- ► enero 2010 (3)
-
►
2009
(66)
- ► diciembre 2009 (3)
- ► noviembre 2009 (7)
- ► octubre 2009 (3)
- ► septiembre 2009 (7)
- ► agosto 2009 (1)
- ► julio 2009 (4)
- ► junio 2009 (13)
- ► abril 2009 (6)
- ► marzo 2009 (6)
- ► febrero 2009 (1)
- ► enero 2009 (4)
-
►
2008
(54)
- ► diciembre 2008 (6)
- ► noviembre 2008 (6)
- ► octubre 2008 (7)
- ► septiembre 2008 (5)
- ► agosto 2008 (6)
- ► julio 2008 (6)
- ► abril 2008 (12)
- ► marzo 2008 (1)
martes, 7 de mayo de 2013
Android, sus diferentes versiones y la seguridad
sábado, 25 de junio de 2011
Ataque a Sonico - Robo de Información

sábado, 2 de abril de 2011
MSN & Facebook espía - Correo Basura - SpamLoco
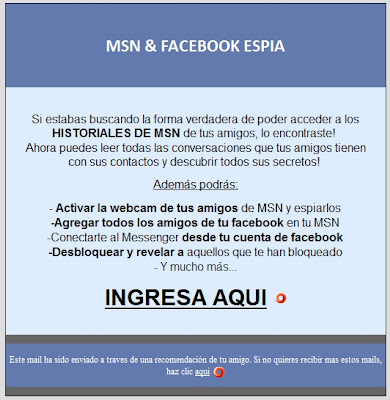
En la siguiente captura se puede ver un correo enviado por uno de esos sitios de quien te admite:
Como vemos, el mensaje busca llamar la atención a toda costa, al parecer se podría activar la webcam de los amigos para espiarlos, ver los historiales de conversación y hasta desbloquear a los que nos bloquearon.
Obviamente todo esto es mentira, el objetivo es que los usuarios hagan clic en el enlace y luego ingresen su contraseña para tener acceso a toda su lista de contactos y bombardearlos con Spam, de esta forma hacen crecer el sitio con más visitas y promocionan otros productos.
Estos sitios se montan en base a un script gratuito que se loguea en la cuenta del MSN y analiza la lista de contactos, el problema es que desde hace tiempo no se puede saber si nos bloquearon, ni tampoco si nos eliminaron... por lo que estos sitios ya no funcionan.
Además, no ofrecen ningún tipo de seguridad.
¿Cuál es el sitio que promociona este correo basura? no importa, hoy es uno, mañana es otro y pasado será otro diferente... mientras Google les siga dando vida y Microsoft mire para otro lado con este asunto, van a seguir apareciendo clones del quien te admite y los usuarios van a seguir comprometiendo sus cuentas.
Así que por favor, Tomen conciencia y no hagan clic en este tipo de Anuncios, ya que “No todo lo que brilla es Oro”.-
Contenido extraído del sitio SpamLoco
Saludos,
Sebastián
domingo, 26 de diciembre de 2010
Fake Scan en página con alerta falsa de Firefox - SpamLoco
Gracias a Panda Security descubro una página falsa que parece ser una alerta de seguridad de Firefox. Es algo más elaborada en comparación a las que había visto hasta ahora, como se puede ver en la siguiente captura, se simula un análisis del sistema y la detección de diversos objetos infectados:
Si la víctima cree que se trata de una alerta real y hace clic en el botón "Start Protection", estará descargando el instalador de un falso antivirus.
El atacante propagó el malware mediante cuentas spam de Twitter y enlaces cortos hacia dominios .co.cc (online-alert-policy**.co.cc) donde se cargaba la página falsa. No parece un ataque muy ingenioso, pero con un mensaje spam por aquí y otro por allá, seguramente obtenga alguna víctima para infectarla y cobrar su comisión.
Publicado por SpamLoco
Saludos!
Sebastián
Aplicación falsa para obtener correos @facebook.com - SpamLoco
Los spammers están propagando una aplicación falsa para obtener correos @facebook.com, una vez que las víctimas la instalan en sus perfiles, se publican mensajes automáticos en los muros de todos sus amigos para que también la instalen.
El negocio son las clásicas encuestas que pagan cada vez que se completan, como se puede ver en la captura, las camuflan como un chequeo de seguridad. Sin dudas una de las técnicas más efectivas para engañar a los usuarios y hacer dinero rápido con Facebook, en el blog de Sophos se puede ver un video de su funcionamiento.
Recuerda no instalar aplicaciones extrañas en tu cuenta, una buena práctica para evitar sorpresas de este tipo es verificar cuáles están instaladas y eliminar aquellas que no conozcas o utilices. Esto lo puedes hacer desde el menú Cuenta y Configuración de la privacidad.
Visto en SpamLoco
Saludos!
Sebastián
Cuidado con los falsos antivirus 2011 - SpamLoco
Se termina un año en el cual los falsos antivirus volvieron a hacer estragos como en el 2009, la tendencia indica que seguirán aumentando y apareciendo nuevas variantes.
Muchos simplemente se repetirán cambiando la fecha 2010 por un 2011, un ejemplo de esto es el caso de Security Essentials que se parece al antivirus de Microsoft por su nombre:

Tal vez la mayoría de los mejores nombres para engañar a los usuarios ya se usaron o simplemente, cuando la idea es infectar y robar tarjetas de crédito, cualquiera sirve.
Un claro ejemplo de esto se puede ver en el siguiente video publicado por XyliBox, al "comprar" la licencia del falso antivirus Security Shield, no importa qué información se ingrese, de todas formas "se activará" para que el usuario lo mantenga en su equipo y no sospeche de nada:
Uno de los últimos falsos antivirus detectados y que está infectando a muchos usuarios es Internet Antivirus 2011:
Hace unos días un usuario preguntaba en el foro cómo eliminarlo, dado que la misma pregunta la había realizado en ForoSpyware y ya lo estaban ayudando, lo derivé allí... así que si este programa termina en tu equipo ya tienes los pasos para eliminarlo y desinfectar el sistema.
En los últimos dos años las técnicas utilizadas para propagarlos se han ido optimizando y cada vez logran engañar a más usuarios, en la sección de Falsos Antivirus puedes encontrar muchos ejemplos de las técnicas más utilizadas,conocer cómo atacan es la mejor forma de defenderse.
Publicado Por SpamLoco
Saludos!
Sebastián
viernes, 10 de diciembre de 2010
WikiLeaks.pdf - Que no te gane la curiosidad - SpamLoco
Symantec ha detectado un ataque dirigido a un organismo gubernamental que aprovecha uno de los temas del momento, WikiLeaks. Se trata de una serie de correos maliciosos que incluyen un adjunto (WikiLeaks.pdf) que simula contener información confidencial.
Al ser abierto se ejecuta un Exploit que busca vulnerabilidades en el lector de Adobe y en caso de encontrarlas infecta el sistema sin que el usuario lo detecte.
Este tipo de ataques son bastante comunes, dada las grandes vulnerabilidades conocidas de Adobe y la falta de actualización por parte de los usuarios, los PDF se han convertido en los últimos años en un gancho muy popular para infectar.
En muchos casos los códigos maliciosos pasan libremente los filtros de protección porque son nuevos o están bien camuflados dentro de los documentos. En este sentido la información que proporciona Symantec es muy interesante, el ejecutable por si sólo era detectado por 25 de los 43 motores de antivirus más populares, mientras que al mismo archivo incrustado en el documento WikiLeaks.pdf sólo lo bloqueaban 9.
Para evitar ser víctima de estos ataques no basta con tener un antivirus, hay que mantener el lector de PDFs actualizado (especialmente el de Adobe) y tener sentido común para evitar abrir documentos no solicitados o enviados por extraños.
Si una persona conocida nos envía un documento sin sentido, lo ideal es preguntarle si realmente lo está compartiendo con nosotros, es muy posible que su correo esté comprometido o su equipo infectado, enviando mensajes Spam a toda su lista de contactos.
Visto en SpamLoco
Saludos!
Sebastián
sábado, 30 de octubre de 2010
Phishing de Blogger con el Cuento de la Activación del Blog
Les dejo un Post extraído de SpamLoco que me llamó la atención y que me gustaría compartirlo con ustedes para que no caigan en estas paginas de Phishing.-
Gracias al aviso de José GDF y un comentario que dejaron en Vagabundia, descubro el siguiente blog fraudulento que intenta robar cuentas de Blogger:
Blog falso con formulario para robar información
Se trata de una plantilla que simplemente incluye un formulario donde se debe introducir el usuario, la contraseña y la dirección del blog para disimular, pues el ataque se inicia con un correo falso que parece ser enviado por el equipo de Blogger y solicita confirmar la activación del blog.
Cuando los campos son completados y se presiona el botón de enviar, la información de la cuenta termina en manos de los estafadores. Aún si se dejan los campos vacíos se muestra una página que simplemente dice "Thank you".
Reporté el blog fraudulento a Blogger (Report Abuse), pero dado la facilidad con la que se pueden crear y el hecho de que los atacantes utilizan servicios de hosting gratuitos para alojar los archivos de los formularios, seguramente existan muchos blogs falsos de este tipo.
Pensar dos veces antes de introducir información sensible en páginas extrañas o hacer clic en enlaces que nos llegan por correo, es la forma de evitar esta clase de engaños. Ante la duda lo ideal es no hacer nada y pedir ayuda en algún blog amigo o foro.
Información Extraída de SpamLoco
Saludos!
Sebastián
viernes, 15 de octubre de 2010
Controlar WebCams de una Red local - Active WebCam - SpamLoco
Ayer estuve probando un programa llamado Active WebCam que permite monitorear webcams de forma remota, básicamente lo que quería era ver en vivo todas cámaras de los equipos que estuvieran en una red local y funcionó a la perfección.
Active WebCam es muy completo, se encuentra en español y es muy sencillo de configurar. No hay límites en cuanto a la cantidad de cámaras que se quieran monitorear, por lo que resulta muy útil si se quiere montar un sistema de vigilancia hogareño o algo así.
Las cámaras a controlar pueden ser locales (estar conectadas al mismo equipo donde está el programa), por IP (conectadas directamente a la red local) y remotas (cámaras de otra computadora que también tengan el programa instalado). La configuración es muy intuitiva, además también se cuenta con un asistente de ayuda que realiza las configuraciones básicas de forma automática.
Hace algún tiempo había comentado programas parecidos que permiten monitorear webcams, como Dorgem y Yawcam, pero estos no emiten la señal en vivo para que sea vista desde otro equipo. Esta justamente es la funcionalidad que me gusta de Active WebCam, las señales se pueden ver en tiempo real desde cualquier computadora que tenga el programa instalado o incluso directamente desde una página web sin necesidad de realizar instalaciones.
Otros detalles buenos del programa son que permite realizar grabaciones de video y audio (si la cámara incluye micrófono), tomar capturas, detectar movimiento, enviar alertas por mail y SMS, programar funciones, subir capturas a un FTP, codificar señales, limitar accesos con contraseña y cantidad de espectadores, agregar marcas de agua a las cámaras para identificarlas, entre otras funciones... como decía antes es muy completo.
Active WebCam se puede iniciar con el sistema y configurar para que trabaje de forma "oculta" (el icono junto al reloj no aparece), aunque en ese sentido la versión gratuita muestra una ventana al apagar el equipo que ofrece la compra del programa, esta y una marca de agua en la imagen son las únicas limitaciones.
Al igual que Prey, el software antirrobo que comentaba el otro día, se podría utilizar para espiar aunque esa obviamente no es la filosofía de la aplicación. Si conocen otros programas similares para controlar webcams y que no caigan en la categoría de troyanos :), agradecería el dato... alguno de código abierto que funcione en todas las plataformas debe existir.
Post extraído de SpamLoco
Saludos!
Sebastián
sábado, 18 de septiembre de 2010
StarCraft II: Wings of Liberty como carnada para Infectar
Los ciberdelincuentes están aprovechando el reciente lanzamiento del juego Wings of Liberty de la saga StarCraft para infectar. Por medio de diversas técnicas de ingeniería social logran que los usuarios descarguen troyanos en lugar del juego real.
Tan sólo en agosto de 2010, mes del lanzamiento, Microsoft detectó más de 140 mil copias de un troyano de la familia Harnig que simulaba ser un ejecutable del juego.
Troyano con icono de StarCraft
Una vez que las víctimas hacían doble clic infectaban sus equipos sin saberlo y se iniciaba la descarga oculta de otros malwares.
Hay que tener cuidado con las descargas (redes P2P, sitios warez, foros, etc), si no se conoce el origen real de los archivos lo mejor es evitar bajarlos para ahorrarse problemas.
A veces es más barato comprar un software en la página oficial y descargarlo con un sólo clic, que buscarlo por toda la red y correr el riesgo de comprometer el sistema.
Contenido extraído del sitio SpamLoco
Saludos!
Sebastián
domingo, 12 de septiembre de 2010
Mira esta Foto.. Gusano que envía mensajes como si fueran fotos de Facebook - SpamLoco
En la siguiente captura se puede observar un mensaje Spam enviado por MSN, parece ser el enlace a un foto pero en realidad inicia la descarga de un troyano:

Mira esta foto... mensaje spam que descarga un troyano
El mensaje es bastante convincente y el enlace utilizado por los atacantes parece ser realmente de Facebook, aunque si se mira con atención se notará que el dominio en realidad es yzin .com.
Este contacto horas antes también me había enviado otro mensaje dedicándome una canción mp3, su equipo posiblemente esté infectado o su cuenta de correo comprometida.
No es extraño que algunos servicios fraudulentos que solicitan usuario y contraseña, luego usen esa información para enviar mensajes instantáneos.
En estos casos hay que probar algún limpiador del MSN, analizar el equipo de forma completa y luego cambiar la contraseña de Hotmail.
Saludos!
Sebastián
viernes, 20 de agosto de 2010
Falso antivirus que solicita desinstalar el antivirus legítimo - SpamLoco
Algunos malwares tienen la capacidad de buscar antivirus instalados y desactivarlos, de esta forma con el campo abierto pueden descargar e instalar todo tipo de programas para controlar el equipo y robar información.
Pero para que esto suceda es necesario superar los mecanismos de seguridad del propio antivirus, algo que no es muy sencillo de lograr. Por esta razón los ciber-delincuentes están implementando la ingeniería social para que sea el propio usuario el que desinstale el antivirus.
Esto es lo que hace un nuevo antivirus falso por medio de una advertencia que inicia la desinstalación legítima del programa, al usuario no le queda otra que hacer clic en OK:
Advertencia generada por el malware
En este ejemplo, se detecta al antivirus de Symantec y se solicita su desinstalación para poder instalar el falso antivirus:
Antivirus falso que infecta el equipo
El programa fraudulento es un clon de Protección Center, Paladín Antivirus y otros varios ejemplares. Una vez instalado infecta el equipo descargando nuevos malwares y generando diversos problemas, además intenta engañar a las víctimas con la detección de amenazas inexistentes y la compra de una licencia.
Si tienes problemas para eliminar algún falso antivirus puedes pasar por el foro de SpamLoco en busca de ayuda, o visitar el Sitio de SpamLoco y encontrar varios ejemplos de antivirus falsos y distintos métodos que se suelen utilizar para infectar a los usuarios.
Contenido extraído de SpamLoco
Saludos!
Sebastián
martes, 17 de agosto de 2010
Facebook Hacker, esta vez la aplicación es Real - SpamLoco
Les dejo una Publicación extraída de SpamLoco sobre La siguiente aplicación que permite crear troyanos para infectar equipos y robar usuarios y contraseñas. Simplemente se debe configurar un correo de destino para los datos robados y presionar el botón Build para crear un archivo .exe que las víctimas deberán ejecutar.
El archivo malicioso instala un Keylogger que monitorea los navegadores y programas de mensajería como el MSN, capturando lo que se presiona en el teclado, luego la información robada es enviada por correo. Para evitar ser detectado, Facebook Hacker también busca antivirus instalados para desactivarlos.
Como se puede ver, cualquiera podría utilizar esta aplicación de forma malintencionada... por si se te ocurre buscarla ten en cuenta que la red está llena de Fakes (Falsos programas), aunque se vean iguales pueden ser clones falsos que en realidad infectan tu propio equipo para controlarlo.
Consejos para estar a salvo:
Recuerda mantener tu antivirus actualizado y evitar ejecutar archivos desconocidos que descargues o recibas por correo o chat, si son enviados por contactos conocidos al menos antes realiza un escaneo sobre el archivo para asegurarte. Si deseas realizar un escaneo online para obtener una segunda opinión, puedes usar VirusTotal.
Saludos!
Sebastián
domingo, 15 de agosto de 2010
Cuidado con los sitios “Quien no te admite en el MSN”
Si eres una persona avanzada quizás ya sepas de esto, pero las personas que recién inician no tienen conocimiento acerca del riesgo que representan estos sitios. Hay servicios que prometen decirte quién te admite y quién no en el Messenger, pero la mayoría de estos sitios constituyen un riesgo para tu cuenta de correo.
Aquí les dejo unas Capturas de los correos que fui recibiendo en estos últimos años:
Primeramente, al ingresar tus datos en la página fraudulenta y luego enviarlos, tu usuario y contraseña se envían a una base de datos que luego el creador de la web puede consultarla, pudiendo así enviar correo no deseado a tus amigos, publicidad del mismo servicio (que propaga el mal), conectarse a cada momento en tu Messenger con el Nick cambiado, entre otras cosas.
Es por eso que recomiendo NO utilizar estos servicios; si te llega un correo que te promete saber todo acerca de quién no te admite en el Messenger es mentira, ignóralo. Piensa que Microsoft no permitiría revisar datos privados de las personas. Dirás que algunos servicios avisan que “No guardan tus datos personales”, pero esto es mentira, si lo guardan. Así que por el bien de tu cuenta, haz caso a esta recomendación, que en internet hay cosas buenas, pero también engaños.
Saludos!
Sebastián
Spam en Twitter para obtener un iPad gratis - SpamLoco
Desde F-Secure dan a conocer una campaña de Spam que promete un iPad a cambio de convertirse en tester de unas supuestas aplicaciones. Para registrarse es necesario completar dos pasos:
Primero hay que aceptar una aplicación de Twitter, al otorgarle acceso publica mensajes automáticamente para promocionar el sitio fraudulento. El segundo paso carga una página en la cual se solicita un número móvil para recibir publicidad, se trata de un sistema de afiliados y la acción a tomar puede variar según la IP del visitante.
De esta forma los estafadores ganan dinero y promocionan la campaña por Twitter, engañando a los usuarios que se quedan esperando el iPhone agrandado iPad de Apple :)
Saludos!
Sebastián
Seguinos en Facebook!
Entradas populares
-
A unos meses de la salida oficial de Windows 8 , son cada vez más los usuarios de la flamante versión del sistema operativo de Microsoft....
-
En este artículo describe cómo agregar y quitar fuentes en Microsoft Windows. Nota: Si el equipo usa Windows NT 4.0, Windows 2000, Wi...
-
TUTORIAL ACTUALIZADO: Click Aquí! JDownloader es una plataforma de código abierto escrita completamente en Java. Esto simplifica la descarga...
-
Entrada Extraída de Techtastico: Un método muy sencillo y que además puede llegar a ser masivo para obtener la contraseña de tus amigos en...
-
Universal USB Installer es una pequeña gran herramienta con la que podremos instalar un sistema operativo Linux en nuestra memoria USB. ...
-
Manual de Reparación de Pequeños Electrodomésticos Características Idioma: Español Formato: PDF Peso: 36 Mb Descarga el Manual ...
-
Con la llegada de la mensajería o correo electrónico se nos hizo la vida mas sencilla, aunque muchos la primera vez no sabíamos como escri...
-
Este resumen no está disponible. Haz clic en este enlace para ver la entrada.
-
Modem Huawei Echolife HG520 y HG520b Dirección de Opciones Avanzadas: http://10.0.0.2/admin.html Usuario: admin Clave: ...